 |
|
||||||||||||||||||
|
隨著企業數位化程度不斷提升,內部網路連接的電腦、Server、NAS、IoT及各式設備越來越多,資安威脅也不再只來自Internet。勒索軟體、惡意程式、釣魚郵件及帳號遭竊,都可能讓攻擊者從單一設備突破企業防線。因此,企業除了防止外部攻擊,更需要思考:當一台設備遭到入侵後,如何避免威脅擴散到整個內部網路? 一台設備感染,可能造成全網擴散 當員工電腦因誤開惡意附件、點擊釣魚連結或系統漏洞而遭到感染,攻擊者可能以該設備作為跳板,掃描同網段其他電腦、NAS及Server,進一步竊取帳號、存取共享資料或尋找重要系統。這種從一台設備持續向其他設備入侵的方式,就是所謂的橫向移動(Lateral Movement)。 若企業內部網路缺乏適當的安全防護與區域隔離,一台電腦中毒,就可能逐步形成「PC → NAS → Server → 核心系統」的攻擊路徑,最終造成資料遭加密、機密資訊外洩、服務中斷,甚至影響企業整體營運。 Pico-UTM強化企業「內網防火牆」 Pico-UTM 100可將資安防護從Internet出口進一步延伸至企業內部,透過內網防火牆(Internal Firewall)概念,部署於重要設備、Server、NAS或不同網路區域之間,強化內部網路流量的安全防護。搭配IPS入侵防禦等安全機制,可協助偵測及阻擋異常或惡意連線,降低病毒與攻擊在內部網路持續橫向移動的風險。同時,企業可透過區域網路隔離(Network Segmentation),將辦公電腦、Server、NAS、IoT或產線設備劃分不同安全區域。即使其中一個區域發生感染,也能降低威脅向其他區域擴散的機會。 對於老舊電腦、工業設備或無法安裝防毒軟體的設備,更可透過Pico-UTM在網路前端增加一道安全防線。企業資安不能只「防止攻擊進來」,更要做到「進來之後,不能繼續擴散」。 |
||||||||||||||||||
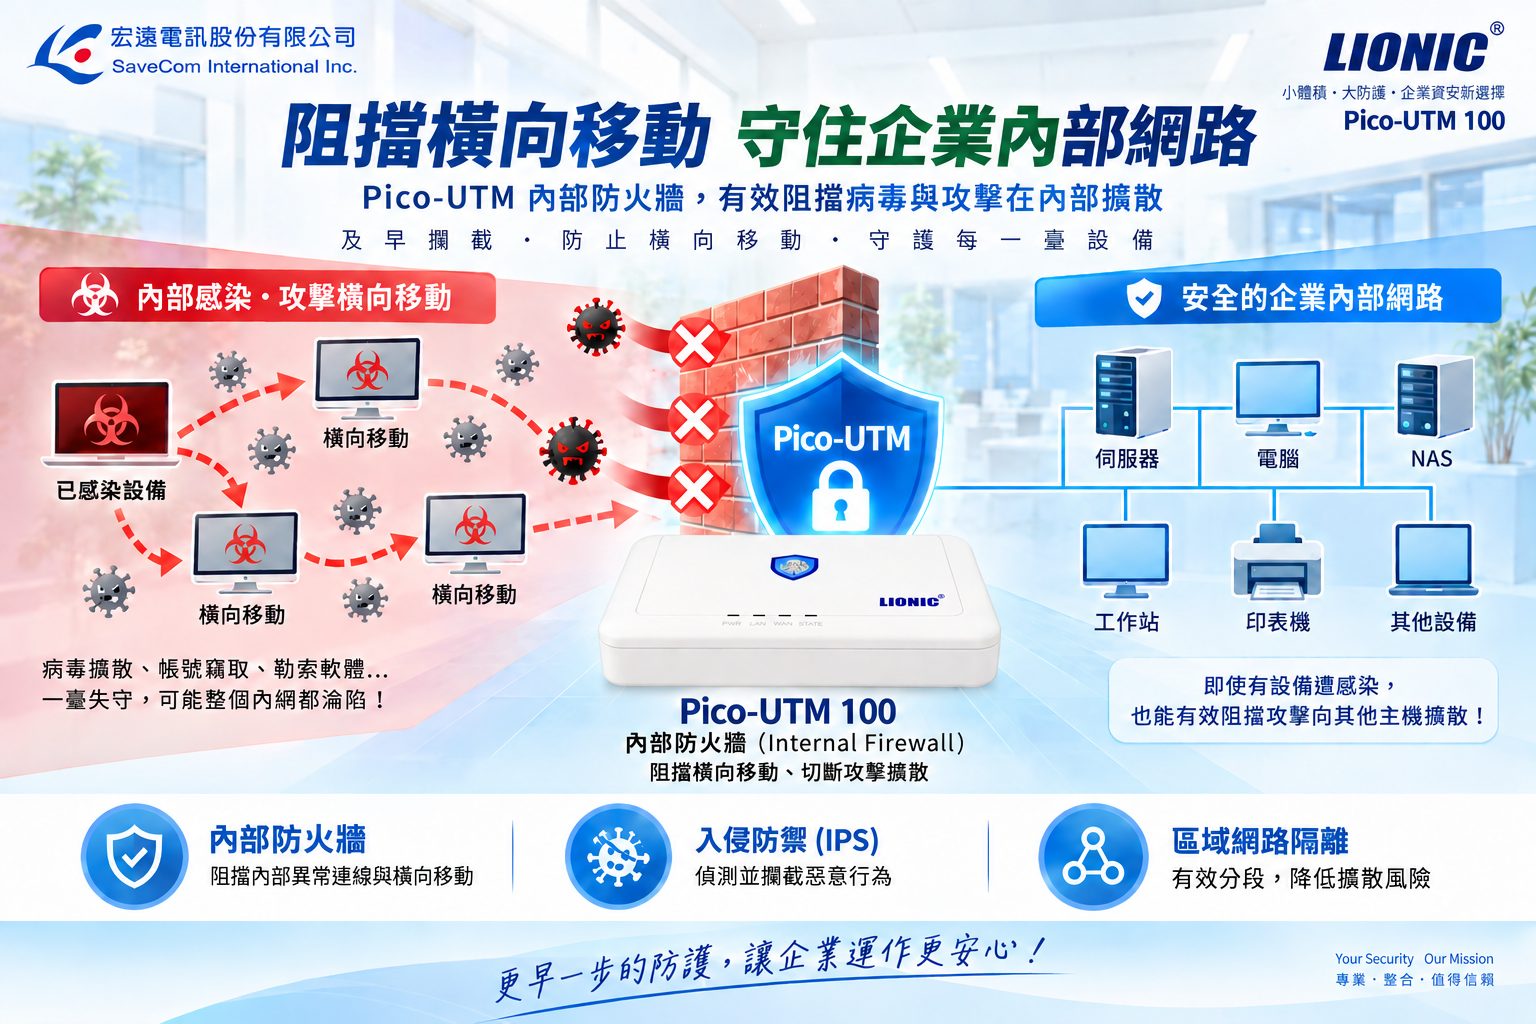 Pico-UTM 阻擋橫向移動、切斷攻擊擴散 |
||
|
隨著企業數位化程度持續提升,辦公電腦、Server、NAS、IoT設備、監控系統及OT產線設備大量連接至企業網路,資安威脅也從過去單純的外部攻擊,逐漸延伸至企業內部。面對勒索軟體、惡意程式、漏洞攻擊及病毒橫向移動等風險,企業資安已不能只依靠Internet出口的單一防線,更需要建立從外到內、由區域到端點的多層次防護架構。 Pico-UTM可依照企業不同網路環境與設備特性彈性部署,提供外網防護(Gateway Protection)、區網防護(Area Protection)及端點防護(Edge Protection)三種應用模式,讓企業能針對不同資安風險建立適合的防護機制。
透過三種彈性部署模式,Pico-UTM可將防護範圍從Internet入口、企業內部網路一路延伸至重要端點設備,協助企業建立更完整的縱深防禦架構。 Pico-UTM不只是守住企業的大門,更能深入內部網路層層防護,降低病毒入侵、橫向移動與攻擊擴散風險,打造更完整、更安心的企業資安環境。 |
||
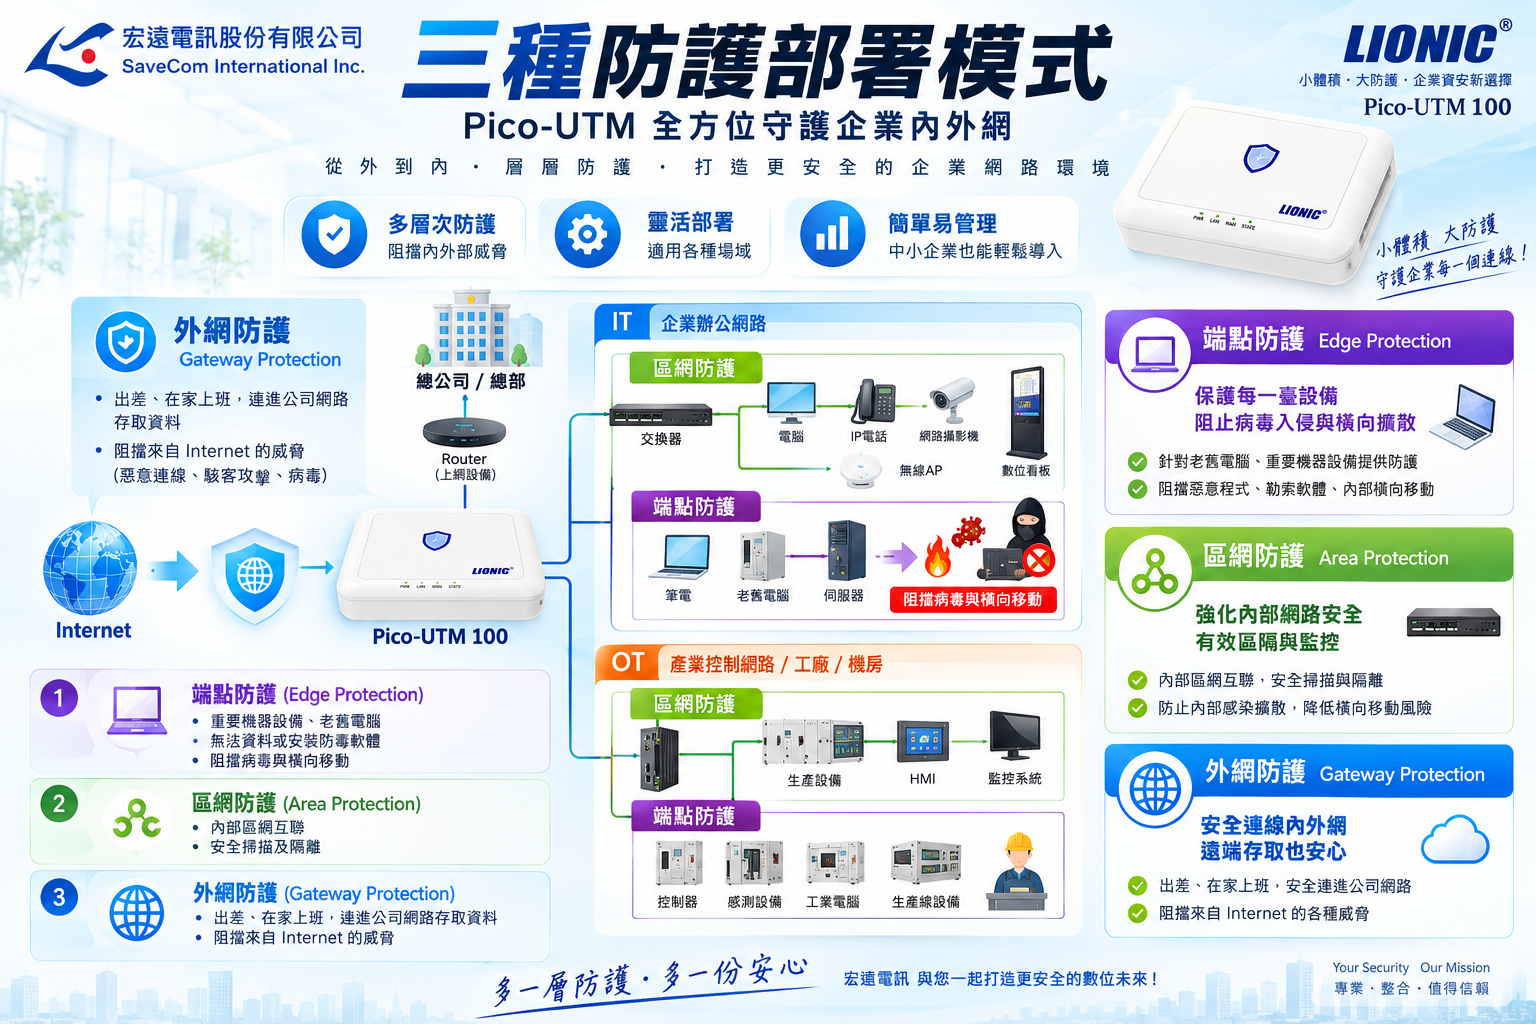 Pico- UTM 多層次防護,打造企業完整資安防線 |
||
|
宏遠電訊所提供的一站式資安諮詢服務,可讓IT人員以最短時間、小幅的調整網路架構,即可針對眾多無法安裝資安軟體之網路端點設備,及時偵測其中隱蔽的威脅與潛在的內網擴散攻擊,並協助不同領域及規模的企業組織,共同抵禦企業資料加密勒索與外洩曝光的威脅,更進一步從防火牆、APT、資安快篩到MDR,提供企業最完整的資安諮詢服務。 |
|
|
宏遠提供專業的資安服務:
|
||
 |
||
| 台北 : (02)2913-1357 桃園 : (03)495-0299 新竹 : (03)543-6116 台中 : (04)2295-5589 台南 : (06)313-5100 高雄 : (07)537-1120 |
 數位匯流 |
 雲端平台 |
 網路加值 |
 語音服務 |
Copyright@ SAVECOM. All Rights Reserved. 所有產品價格及規格,宏遠電訊保有更改修訂的權利, 如有變更將於網站更新,不另行公告 |
宏遠電訊網站 | 取消電子報 |